
密码泄露查询怎么查:先查邮箱,别把密码贴进不明网站
「我的密码到底泄露没有」是很多人最想知道、又最容易查错的一件事:把密码明文粘进某个「检测网站」,本身就是一次泄露。正确做法是先查邮箱出现在哪些泄露事件里,再用不暴露明文的方式验证密码,最后按优先级处置。这篇给一套完整的自查流程。
第一步:查邮箱,不查密码
泄露事件通常以「邮箱 + 密码哈希 + 其他资料」的形式流出。用邮箱查询,能知道你在哪些平台、哪一年被卷进去:
- Have I Been Pwned:最常用的公开库,按邮箱返回泄露事件列表与类型;
- XposedOrNot、CheckLeaked 等同类服务:覆盖范围略有差异,可交叉验证;
- 密码管理器内置监控:1Password、Bitwarden、Chrome 等会持续比对,命中后提醒。
查询只需邮箱,不要输入密码、手机号、身份证号。有些站点会要求「验证邮箱所有权」,这一步是正常的;要求你登录邮箱点链接可以,要求你提供密码就是钓鱼。
第二步:验证密码是否在泄露库中
想知道某个具体密码是否已被收录,可以用 k-匿名 方式:只把密码 SHA-1 哈希的前 5 位发给服务端,服务端返回该前缀下所有哈希后缀,你在本地比对。这样服务端永远不知道完整密码。HIBP 的 Pwned Passwords 就提供这种查询。
不要用「输入密码看强度」的陌生小站,尤其是要求明文提交、没有 HTTPS、或带下载插件的页面。判断标准很简单:能本地算的,就不要上传。
第三步:按优先级处置
| 泄露类型 | 风险 | 优先动作 |
|---|---|---|
| 邮箱 + 密码哈希 | 撞库(同一密码在其他站被试) | 改该站密码,并改所有复用同一密码的账号 |
| 邮箱 + 明文密码 | 直接可登录 | 立即改密码 + 开双因素 + 查登录记录 |
| 手机号 + 身份信息 | 社工、补卡攻击 | 设 SIM PIN、改运营商服务密码、警惕冒充客服 |
| 支付信息 | 盗刷 | 挂失卡、关闭免密支付、查账单 |
不是每条记录都要紧张:十年前某个论坛的旧密码,如果你早就不用了,风险很低;但如果是当前在用的主邮箱密码,优先级最高。改密码的具体写法见强密码怎么设置,泄露后的完整处置见密码泄露了怎么办。
第四步:把「一次性查询」变成「持续监控」
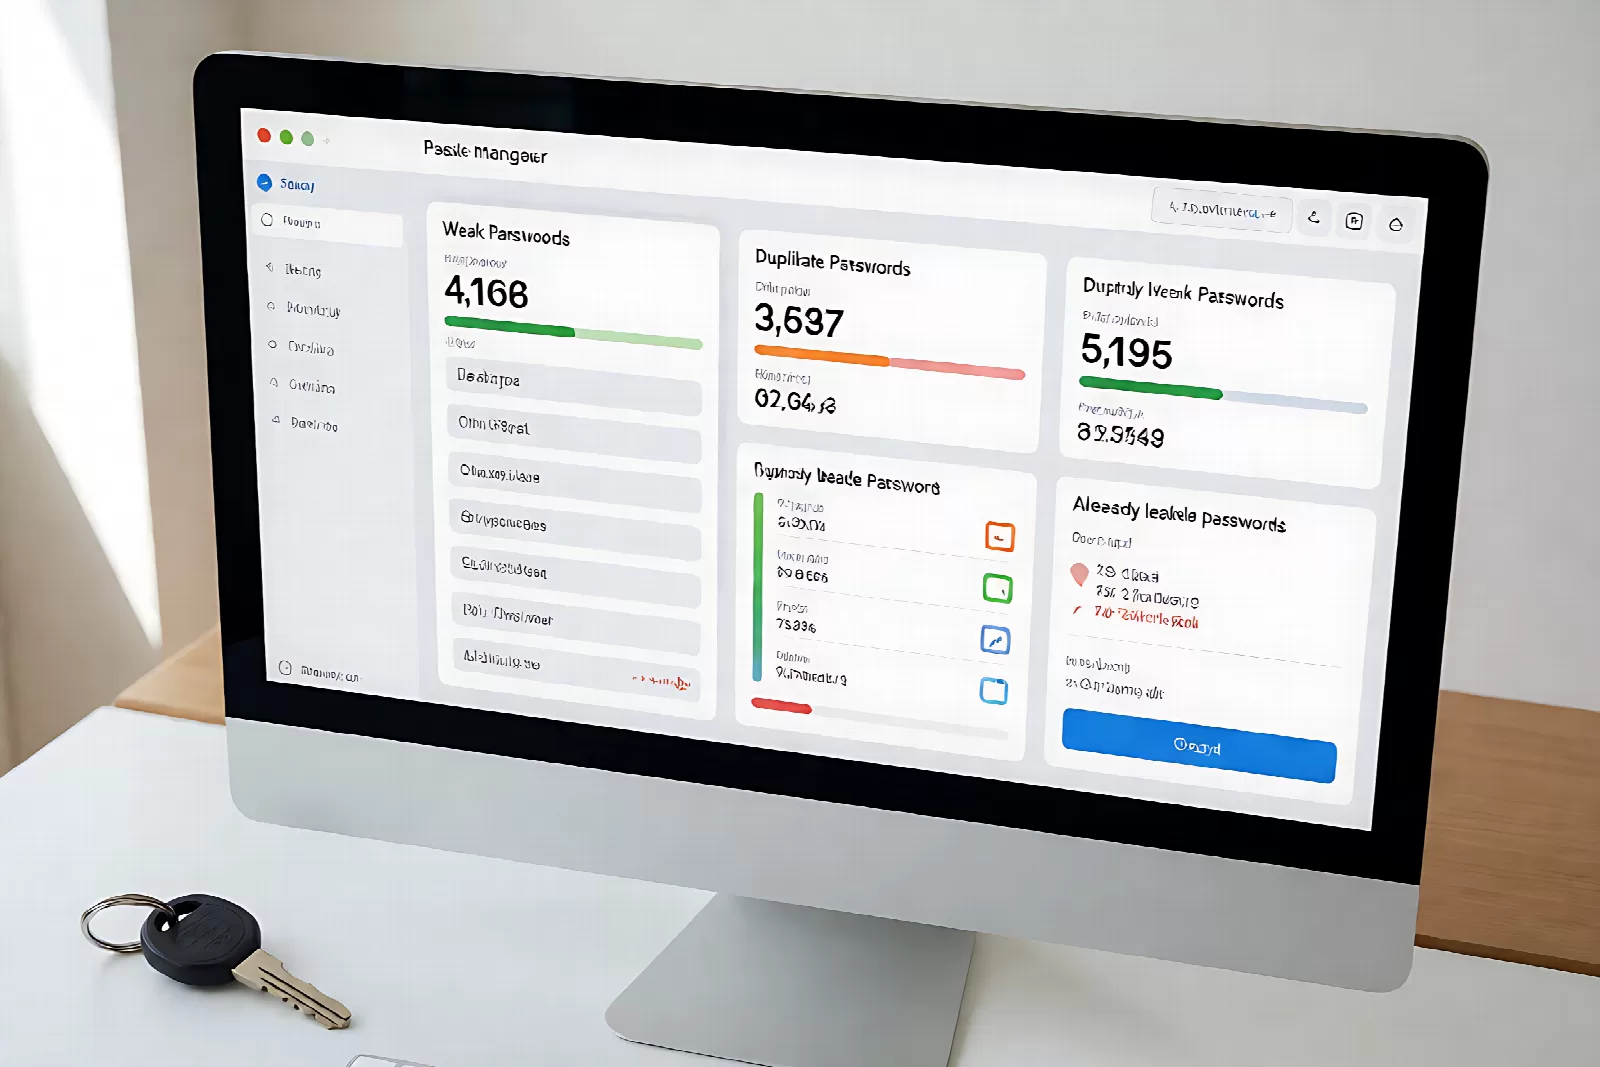
- 在密码管理器里开启泄露监控,命中会主动提醒;
- 主邮箱单独订阅泄露通知,它是所有账号的复位入口;
- 每季度花 10 分钟看一次报告:重复密码、弱密码、过期密码三项;
- 重要账号开启登录提醒,异常登录比泄露库更早暴露问题。
三个常见误区
| 误区 | 事实 |
|---|---|
| 查到泄露 = 账号已被盗 | 不等于。泄露的是数据副本,是否被使用取决于攻击者;但必须按已泄露处理 |
| 没查到 = 安全 | 不等于。大量小站泄露从未公开,私有泄露库也查不到 |
| 改完密码就没事了 | 还要退出会话、查转发规则与授权应用,否则后门仍在 |
常见问题
查询网站会不会收集我的邮箱?
会,这是它的运行方式。用常用邮箱查会留下记录,介意的话可以用一个专用邮箱查询并开启转发。但不要为了「隐私」去用来源不明的工具,那风险更大。
密码管理器提示泄露,但网站没通知我,怎么办?
按已泄露处理:改密码、开双因素、查登录设备。很多站点不会主动通知,管理器比站点更早发现是常态。
同一个密码用了很多年,需要全部改吗?
需要。优先改「邮箱、支付、主账号」,再按使用频率逐个替换。用管理器生成随机密码,改一个存一个,避免改到一半忘记。
小结
自查顺序是:用邮箱查泄露事件 → 用 k-匿名方式验证密码 → 按泄露类型分级处置 → 开启持续监控。核心原则只有一条:密码永远不要输入到「只为检测」的陌生页面。