
家庭网络安全怎么设置:先盘点设备,再分三个网段(附设备归位表与月度巡检)
很多人把「家庭网络安全」理解成「把路由器密码改掉」。改密码当然要做,但它解决的是「别人蹭网」,解决不了更常见的问题:家里那台从不更新的摄像头、扫地机、智能音箱,正和你的电脑、手机待在同一个网络里。其中任何一台被攻破,攻击者就站在了你家内网的门口。
这篇不重复路由器加固的七项设置(那部分见路由器怎么设置更安全),只讲另一件事:怎么把家里的设备分到不同的网络里,让被攻破的设备够不到你的电脑和 NAS。
先盘点:你家到底有几台设备
登录路由器后台,打开「已连接设备 / DHCP 客户端列表」,把所有设备抄下来。典型家庭会有 15~30 台,多数人只能认出其中一半。
- 认识的:手机、电脑、电视、平板、打印机;
- 半认识的:扫地机、灯泡、插座、空调伴侣、门铃、摄像头;
- 不认识的:访客连过的、旧设备、厂商默认名(
ESP-XXXX、android-xxxx); - 还有一类最容易被忽略:运营商送的光猫/机顶盒自带 Wi-Fi,和你自己的路由并存。
盘点完做一件事:给每台设备在路由器里绑定固定 IP 或备注名。这一步不产生安全性,但它是后面所有排查的基础——出问题时你能立刻知道「哪台设备在跑流量」。
分三个网段,各放各的
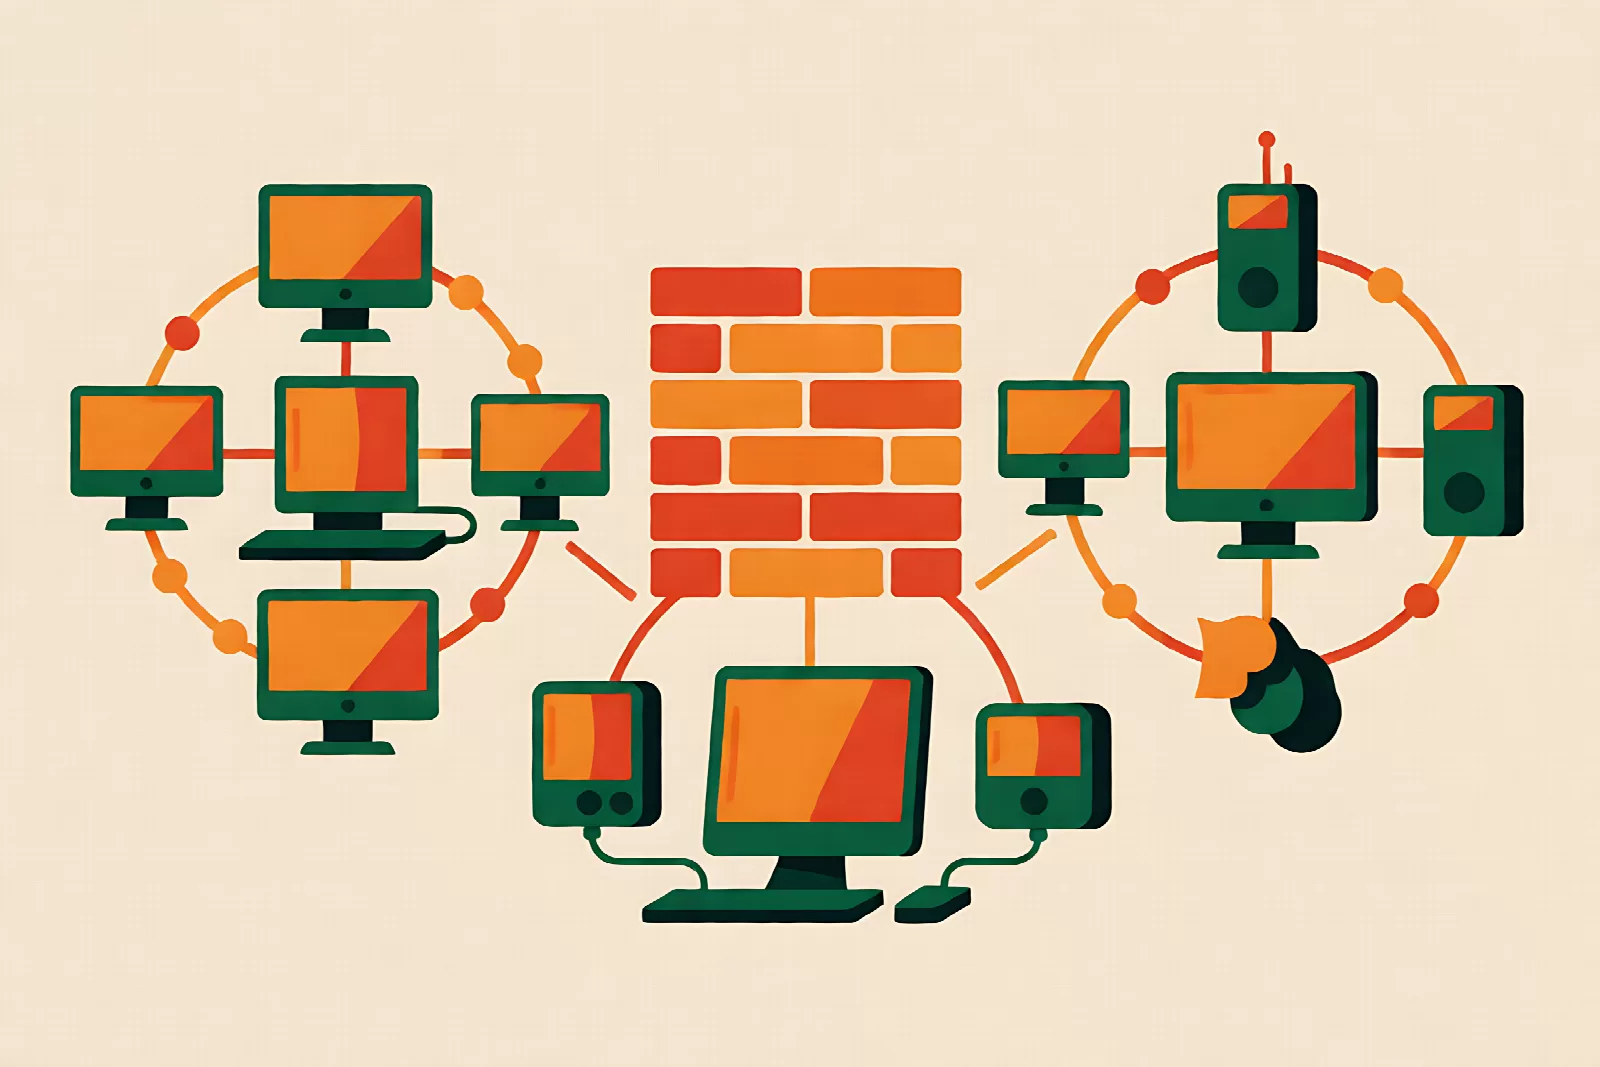
现代路由器基本都支持「主网络 + 访客网络」,部分支持 IoT 专用网络或 VLAN。最低配的做法是两段,理想是三段:
| 网段 | 放什么 | 能访问什么 | 关键设置 |
|---|---|---|---|
| 主网络 | 电脑、手机、平板、NAS | 内网互访、NAS、打印机 | 强密码(WPA3 或 WPA2-AES)、关闭 WPS |
| IoT 网络 | 摄像头、扫地机、灯泡、插座、电视盒子 | 只出公网,不能访问主网络 | 独立 SSID + 客户端隔离,禁止访问内网 |
| 访客网络 | 客人手机、临时设备 | 只出公网 | 开启 AP 隔离、限速、定时关闭 |
分段的收益很具体:摄像头被攻破后,攻击者只能看到同一网段的其他摄像头,够不到你的笔记本和 NAS;访客手机中了恶意软件,也扫不到你家内网。
如果路由器只有「访客网络」一个额外 SSID,那就把 IoT 设备全部塞进访客网络,并确认它开了「禁止访问内网/AP 隔离」。这一步能覆盖八成的家庭风险。
按设备类型决定放哪
| 设备 | 被攻破的后果 | 建议网段 | 附加动作 |
|---|---|---|---|
| 网络摄像头 | 画面外泄、被当作跳板 | IoT | 改默认密码、关 P2P 云预览或选可信厂商、绝不做端口映射 |
| 智能音箱/电视 | 录音、观看记录、内网扫描 | IoT | 关闭「允许局域网控制」、麦克风物理开关 |
| 扫地机/灯泡/插座 | 被组成僵尸网络、暴露在家时间 | IoT | 固件自动更新、不用时断电 |
| NAS | 全家照片与备份 | 主网络 | 关闭公网访问、开双因素、独立账号 |
| 儿童平板/学习机 | 不良内容、隐私收集 | IoT 或独立 SSID | 家长控制 + DNS 过滤 |
| 访客手机 | 带入恶意软件 | 访客 | AP 隔离、限速 |
除了分段,还要做的四件事
- 关掉 UPnP 与远程管理:UPnP 会让内网设备自己「开洞」到公网,是摄像头被远程访问的头号原因;远程管理(WAN 侧登录后台)平时一律关闭。
- 固件更新:路由器开自动更新;IoT 设备在 App 里检查固件,厂商停更三年以上的设备建议换掉——很多家用摄像头漏洞永远不会被修。
- DNS 过滤:把路由器 DNS 指向带恶意域名拦截的解析服务,全家设备(包括不能装杀软的 IoT)都能受益。
- 光猫别忽略:运营商光猫的默认管理密码常是公开的,改掉,并关闭它自带的 Wi-Fi(除非你在用)。
这四件事与分段是互补的:分段限制「攻破之后能走多远」,这四件事降低「被攻破的概率」。
每月五分钟的巡检
- 看设备列表:有没有陌生 MAC、陌生主机名;
- 看流量排行:某台 IoT 设备突然持续上传,可能是被接入僵尸网络;
- 看端口映射/虚拟服务器:列表应该是空的,出现条目要能说出理由;
- 看固件版本:路由器与摄像头是否有新版本;
- 看访客网络:密码是否该换了(来过大群朋友之后)。
常见问题
访客网络会影响网速吗?
会有少量开销,但现代路由器几乎感知不到。真正的速度瓶颈通常是「IoT 设备占满 2.4GHz 频段」,把 IoT 单独放到 2.4G、主设备用 5G,反而更快。
智能家居都放访客网络,会不会不能用手机控制?
大多数设备走厂商云(App → 云 → 设备),跨网段照样能控制;只有依赖局域网直连的(部分 HomeKit、投屏、打印机)会受影响。遇到这类设备,把它单独放回主网络,或改用支持 mDNS 转发的方案。
分段之后 NAS 还能被电视访问吗?
不能,除非你在路由器上放行「IoT → NAS 指定端口」。这是有意的取舍:需要时按需放行一条规则,比整段互通安全得多。
租房、用运营商光猫一体机怎么办?
先看光猫是否支持访客 SSID;不支持就在后面接一台自己的路由器(拨号或桥接),由它来做分段。花两百元换一台能分段的设备,比什么设置技巧都有效。
小结
家庭网络安全的优先级是:先盘点设备,再分段隔离,然后补上 UPnP、固件、DNS、光猫这四个漏洞,最后每月巡检一遍。分段是其中收益最高、也最容易被跳过的一步——因为它不解决「别人蹭网」这种看得见的问题,只在你某台设备被攻破的那天,悄悄把损失限制在一台设备之内。账号侧的防护可以接着看手机安全设置清单与钓鱼网站怎么识别。