双重验证能不能设常用设备免验证:能,但要先想清楚它换掉了什么
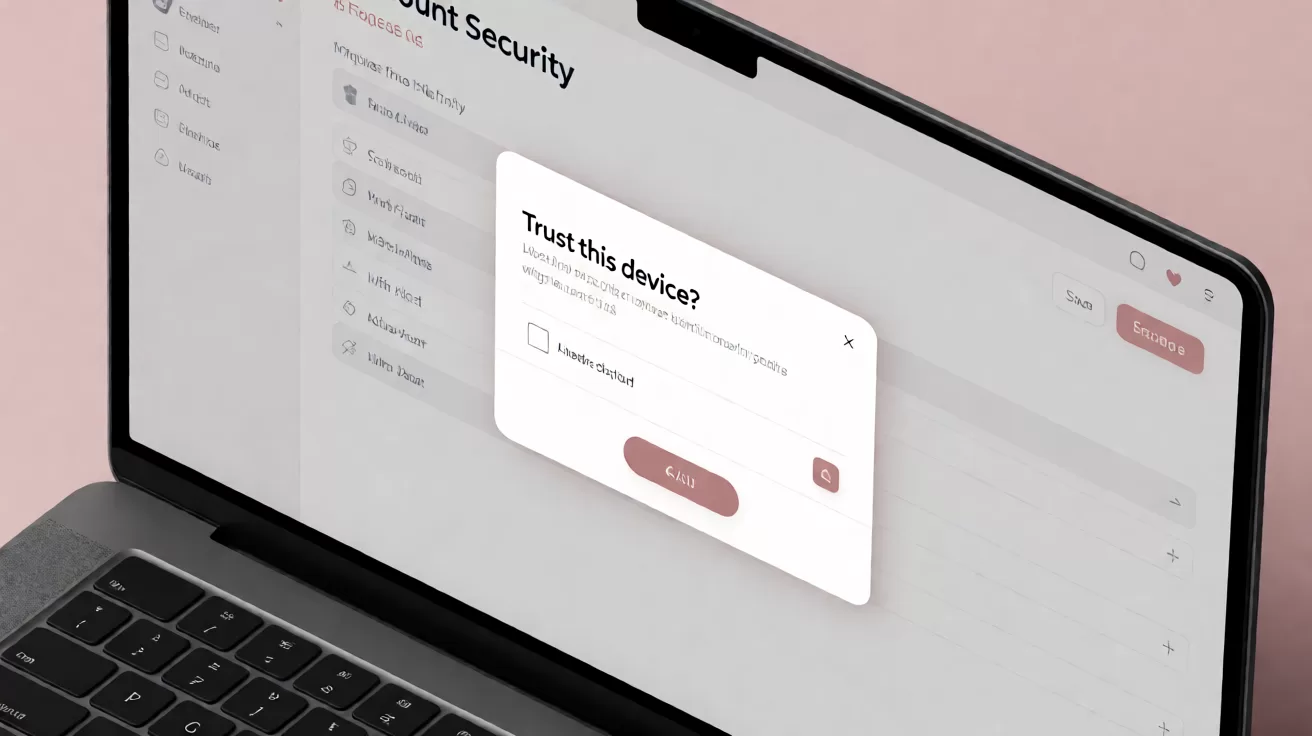
可以设,而且主流平台几乎都提供这个选项——只是名字不一样:苹果叫「信任此浏览器」、谷歌叫「不要在此设备上再次询问」、微软叫「记住此设备」、企业系统叫「注册设备」。勾上之后,那台设备在一段时间内不再问你要验证码。
问题在于,这不是「关掉双重验证」,而是把第二因素从「每次输码」换成了「设备本身」。换掉之后,攻击者要偷的东西从六位数字变成了你的整台电脑或手机。值不值得,取决于这台设备放在哪、谁碰得到。
一、信任设备到底换掉了什么
正常的双重验证要求两样东西同时成立:你知道的密码 + 你拥有的设备。勾选「信任此设备」后,平台会在这台设备上写一个长期有效的令牌(Cookie 或密钥),之后登录只校验令牌,不再发码。
于是一次登录的强度就变成了「谁能物理接触这台设备」。三种情况下是明显的安全下降:
- 设备是共用的:家里客厅的平板、办公室的公共电脑,谁都能开机。
- 设备没有锁屏,或锁屏密码是 4 位数字:捡到就能用。
- 设备上还登录着其他高价值账号:一处被进,处处可跳。
反过来,在随身、有生物识别、只有你本人使用的手机上开信任,风险增量其实很小——因为攻击者拿到那台手机时,他要面对的已经是「设备解锁」这道更硬的墙。
二、各平台能做到什么程度
同样是「免验证码」,不同平台给你的控制力差别很大。选之前先看这张表,重点是最后一列——能不能单独撤销某一台。
| 平台类型 | 能否设信任设备 | 典型有效时长 | 能否单独撤销某台 |
|---|---|---|---|
| Apple 账户 | 能,浏览器勾「信任此浏览器」 | 约 30 天,设备端长期有效 | 能在设备列表中移除 |
| Google 账户 | 能,勾「不要在此设备上再次询问」 | 通常数月,随策略变化 | 能在「您的设备」里退出 |
| 微软账户 | 能,勾「不再询问」 | 长期有效 | 能在安全信息中移除 |
| 多数银行 App | 设备绑定,而非勾选 | 长期,换机需重新绑定 | 需致电或到柜台解绑 |
| 企业 SSO | 能,由管理员策略控制 | 管理员设定,常见 7~90 天 | 管理员可远程吊销 |
企业环境里,「信任设备」多数时候是强制项而非个人选择,时长也写进了策略,个人侧没有调整空间。
三、该不该开:四条判断标准
不用纠结「安全还是方便」,按下面四条打分,任何一条不满足就别开:
- 这台设备只有你用吗?共用设备一律不开,用「每次输码」或「退出后自动清除」。
- 有没有强锁屏?必须是指纹/面容或 6 位以上密码,4 位 PIN 不够。
- 这台设备丢了你多快能发现?随身设备通常当天就能发现,家里的备用机可能几周都不知道。
- 这个账号丢了能不能重置别的账号?能重置别人的(主邮箱、Apple ID),信任期要短,或者干脆不开。
最常见的合理组合是:随身手机开信任,电脑和家里平板不开。手机天天用,开信任省下大量输码;电脑放在工位或书房,多输一次码不碍事。
四、开了之后必须做的三件事
信任设备不是一次性动作,需要配套的维护习惯。
- 定期看设备列表:Apple 在「设置 → 你的名字 → 设备」,Google 在「安全性 → 您的设备」。每季度扫一眼,不认识的设备立刻移除。
- 旧设备转手前先解绑:不是在设备上退出登录就完事,要去账号里删除这台设备,再按旧手机怎么处理才安全做彻底清理。
- 把「信任」和「登录状态」分开记:移除设备只是让它需要重新验证,不等于改密码。设备可能已经被拷走数据时,两件事都要做,见手机丢了怎么保护账号。
五、怀疑设备被动过时的处理顺序
顺序错了会给自己添麻烦,按下面走:
- 先在别处改主密码:用一台可信设备登录,改掉密码,把旧会话挤掉。
- 再撤销所有信任设备:在设备列表里逐台移除,强制全部重新验证。
- 重设双重验证:如果验证器所在设备也可能被接触,重置 TOTP 种子,多设备方案见验证器能同时装两台手机吗。
- 换恢复码:旧恢复码和新密码一样,都属于「可能已外泄」的东西。
- 查登录记录与授权应用:把不认识的第三方授权一并撤销,这一步最常被漏掉。
六、常见问题
开了信任设备,等于双重验证失效了吗?
不等于。第一因素(密码)仍然要验,只是第二因素从「动态码」变成了「设备持有」。所以它更像是「降低验证频率」,而不是「取消验证」。真正取消验证是把 2FA 关掉,那才是回到只靠密码,见两步验证怎么开启。
信任期一般多长?能自己改吗?
个人账号大多不能改,平台给多久就是多久;企业账号由管理员统一下发策略。能控制的只有「要不要在这台设备上勾」。如果平台允许选「本次会话」和「30 天」,优先选短的那个。
公共电脑绝对不能用吗?
一律不用。哪怕只是查一次邮件,也别勾「信任」;用完记得手动退出登录,并清掉浏览器的站点数据,否则令牌会留在硬盘上。
短信验证码也能这么设吗?
可以,但意义不大。短信本身已经是较弱的一环,信任设备省下的只是「收码」这一步,安全保障没有实质提升。有条件的话先把第二因素换成验证器或通行密钥,见双重验证专题。
小结
双重验证能不能设常用设备免验证,答案是能,但要想清楚你换来的是什么:用「设备持有」替换「每次输码」,方便是真的,安全边界也确实变窄了。判断标准可以压成一句话——只有本人使用、有强锁屏、丢了当天能发现、丢了也不能重置别的账号,四条全满足才值得勾。
剩下的事都落在维护上:每季度看一眼设备列表,转手前解绑,怀疑被动过就按「改密码 → 撤销设备 → 重置 2FA → 换恢复码 → 清授权」的顺序走一遍。