
公共充电桩有风险吗:数据偷窃是小事,二维码骗局才是高频(附三档做法)
「公共充电桩会偷你手机里的数据」——这句话被转发了十年,但真实案例比传言少得多。更麻烦的是:大家盯着充电口的时候,真正的骗局已经换到了旁边的二维码和「租借充电宝」的小程序上。
这篇把风险按「实际可行 + 实际发生频率」重新排一遍,给出分场景的做法,以及三条能立刻执行的防护动作。
充电口到底能不能偷数据
手机充电用的 USB 接口同时承担供电和数据传输,这就是 Juice Jacking 的技术前提。攻击者要么改装充电桩内部,塞进一台微型电脑;要么在桩上插一个伪装成线缆的采集装置。手机一旦把它当成「电脑」,就可能被读取通讯录、相册、短信,或被诱导安装恶意配置。
但这条路径在现代系统上有两道门槛:
- 解锁状态:iOS 在锁屏时默认不信任新配件,需要解锁并点「信任」才建立数据连接;
- 授权确认:Android 连接电脑时会弹出「允许访问文件」对话框,默认是拒绝。
也就是说,只要你不解锁、不点「信任」,充电口拿不到你的数据。真正被攻破的场景,几乎都是「手机解锁放着充电 + 随手点了信任/允许」。
| 攻击路径 | 技术可行性 | 实际发生频率 | 关键防线 |
|---|---|---|---|
| 改装充电桩植入数据采集 | 可行,需要物理接触设备 | 低(执法机构多次预警,公开案例少) | 不解锁、不点信任 |
| 恶意充电线(内置芯片) | 可行,成本低 | 低到中(多见于赠送/来路不明的线) | 不用陌生线缆 |
| 「信任此电脑」后被同步/装描述文件 | 可行 | 中(用户主动点确认) | 拒绝授权,事后检查描述文件 |
| 充电宝/充电桩上的二维码钓鱼 | 很容易 | 高 | 不扫来源不明的码 |
| 假冒租借小程序骗押金、骗授权 | 很容易 | 高 | 只用官方 App,核对商户名 |
| 劣质充电设备导致电池损伤/起火 | 确定存在 | 中 | 认准 3C 认证,不用无标充电头 |
结论:数据被偷是小概率、二维码被骗是大概率。防护重点应该跟着概率走。
为什么「数据线」比「充电口」更危险
充电桩是固定设备,改装它需要物理进入;而线缆可以随身携带、批量投放、伪装成「免费借用」。一根内置芯片的线可以在你充电时模拟键盘、尝试注入命令,或者在系统里留下一个需要授权的连接请求。
最容易中招的三类线:
- 酒店、会议室、候车厅「免费取用」的短线;
- 活动赠品、地推扫码送的「三合一充电线」;
- 价格异常低、无品牌、只有 Type-C 一个接口却号称「支持快充」的线。
反过来,你自己的原装线 + 自己的充电头,是这套场景里唯一完全可控的组合。
三档做法,按场景选
第一档:只带充电头(推荐)
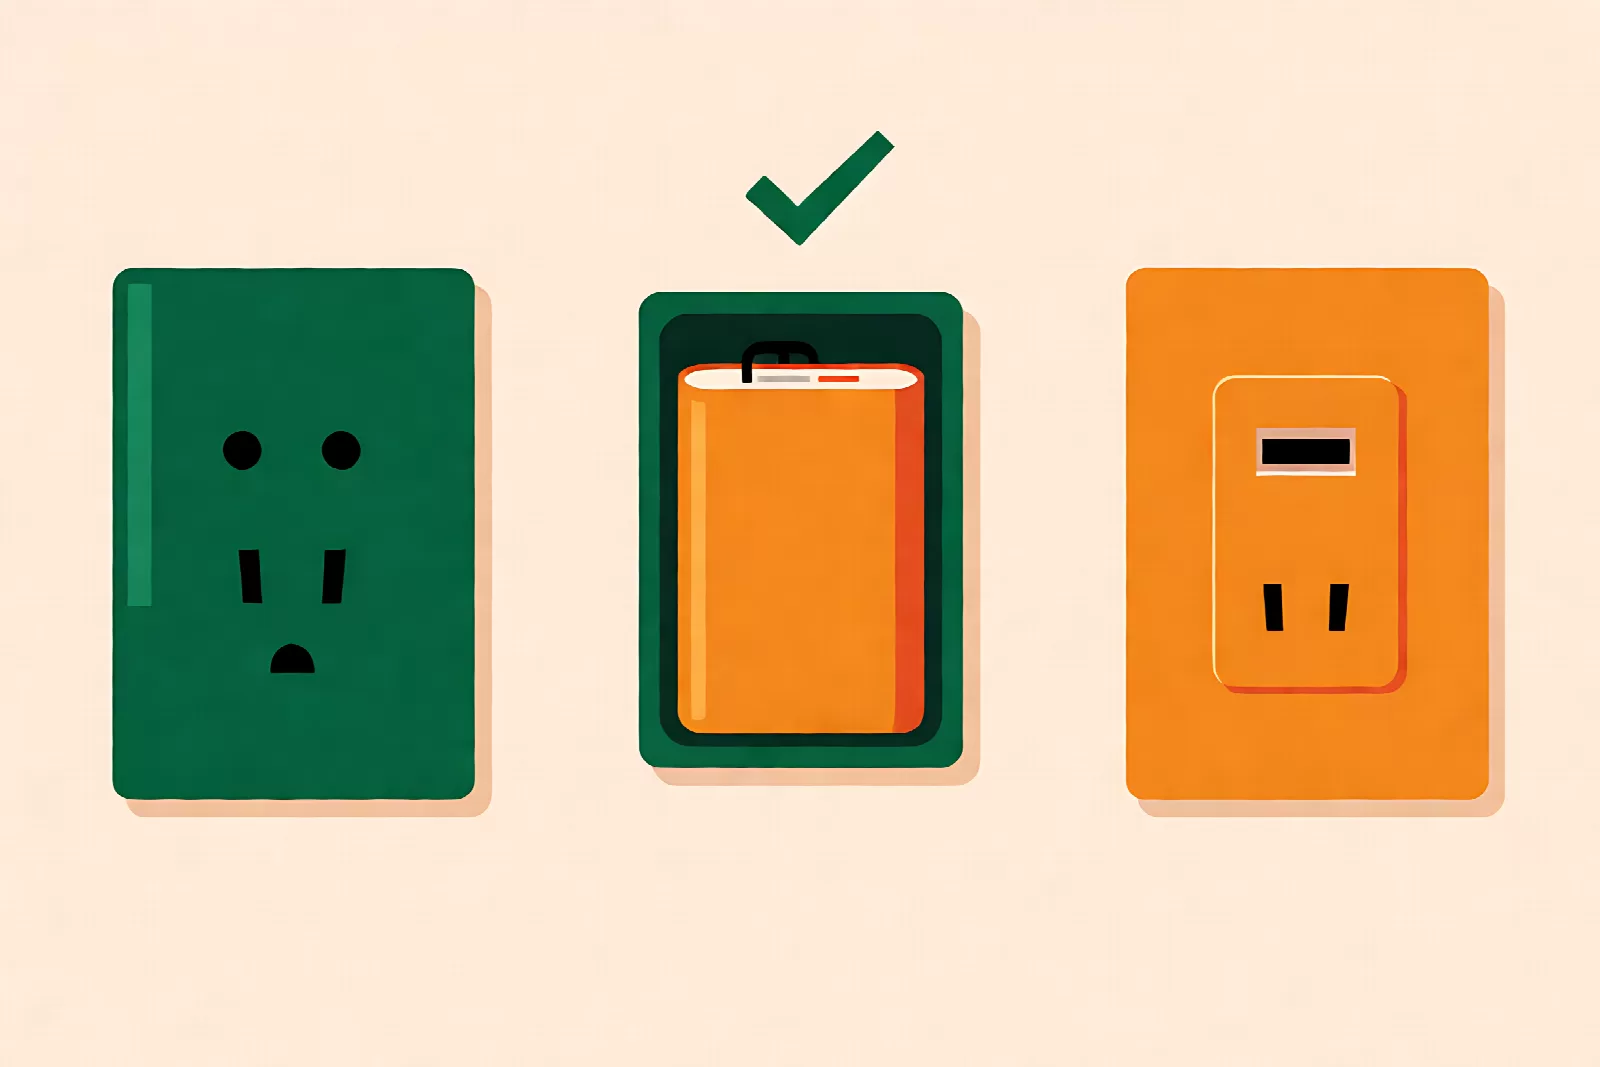
带一个充电头 + 一根自己的线,找 220V 插座。绝大多数机场、高铁站、咖啡厅都有插座,这一步就把「数据连接」的可能性降到零——因为传的只有交流电。
第二档:必须用 USB 口时
- 保持锁屏:插上后不要解锁,需要看消息就拔掉再看;
- 拒绝一切授权弹窗:「信任此电脑」「允许访问设备数据」一律点取消;
- 用数据阻断器:一个几十元的小转接头,物理断开数据针脚、只保留供电,业内叫 USB 安全套/数据阻断器;
- 充完检查:iOS 看「设置 → 通用 → VPN 与设备管理」有没有陌生描述文件;Android 看「开发者选项 → USB 调试」是否被打开。
第三档:只能用共享充电宝
- 只用机器上原生的租借入口,不扫贴在机身上的二次二维码;
- 核对小程序主体名称与官方一致,付款页确认是押金而非「开通免密支付」;
- 归还后确认订单结束,避免持续计费;
- 充电宝只充电,不点它弹出的任何「安装 App」「连接 Wi-Fi」提示。
二维码:这才是高频骗局
充电场景里的二维码有三种常见套路:
- 假租借码:贴在真机器旁边,扫码后进入仿冒小程序,收 99 元押金后消失;
- 诱导下载:页面提示「请先安装客户端」,装的其实是远控或广告插件;
- 授权陷阱:以「开通免密支付才能租借」为由,让你签下自动扣款协议。
判断方法只有一条:扫码后先看域名和主体,再看要不要付款/授权。正规租借不会要求你下载 APK、不会要求通讯录权限、也不会让你在非支付页面输入银行卡。这类「先看域名再动手」的判断,和识别钓鱼网站是同一套方法。
如果你已经点了「信任」
- 立刻断开,关闭 Wi-Fi 与蓝牙,防止已建立的通道继续同步;
- 检查描述文件/设备管理:iOS 在「VPN 与设备管理」删除陌生描述文件;Android 关闭 USB 调试、卸载陌生应用;
- 改关键密码:主邮箱、支付、社交三类优先,并下线所有已登录会话;
- 看账单与短信:确认没有异常扣费、没有陌生的验证码转发规则;
- 备份后考虑重置:如果发现陌生管理配置或无法删除的应用,恢复出厂是最彻底的做法(先备份照片等数据)。
处置顺序与手机丢了怎么保护账号一致:先切断通道,再改密码下线会话,最后清理设备。
常见问题
公共充电桩真的有过真实案例吗?
公开可核实的案例很少,更多是安全会议演示与执法机构的预防性警告。这不代表风险为零,而是说明「门槛在用户点确认那一步」。把不解锁、不授权变成习惯,成本几乎为零。
无线充电安全吗?
无线充电不传输数据,这一点比 USB 口干净。风险转移到别处:劣质无线充电板可能过热、损坏电池,所以仍要选有认证的产品,并避免在无人看管时长时间充电。
充电时手机发烫正常吗?
快充时温热正常,但如果烫手、充电变慢或电量不升反降,立即停止使用该桩/该线。异常发热既可能是电池老化,也可能是供电不稳,两种情况都不该硬撑。
用数据阻断器会不会影响快充?
只要转接头支持相应功率协议(如 PD 20W 以上),充电速度基本不受影响;劣质转接头可能限制功率或不支持快充协议,买的时候看清标注。
小结
公共充电的真实风险排序是:二维码骗局 > 劣质设备 > 恶意线缆 > 改装充电桩偷数据。对应做法也很简单:能用自己的充电头就用自己的;必须用 USB 口时保持锁屏、拒绝授权;看到二维码先看域名和主体。把这三条做成肌肉记忆,比记一堆攻击名词有用得多。